
App Secrets
把 API 金鑰和其他私密值儲存在應用程式後端的 Secrets 面板中,讓伺服器端函式可以使用它們,而不會暴露給訪客。
Secret 是一個私密值 —— API 金鑰、權杖、密碼 —— 你的應用程式伺服器端程式碼需要它,但訪客絕對不能看到。Secret 存放在後端,只有你的 Backend Functions 可以讀取;頁面中的任何內容都無法存取它們。
新增 secret
- 在編輯器中打開應用程式,點擊左側欄的 Backend(後端) 圖示。
- 切換到環境分頁,選擇 Secrets。
- 在 Add new secrets(新增 secret) 下方,輸入 Name(名稱)(例如
RESEND_API_KEY)和它的 Value(值)。點擊 Add another(再新增一個) 可以新增更多,然後點擊 Save(儲存)。
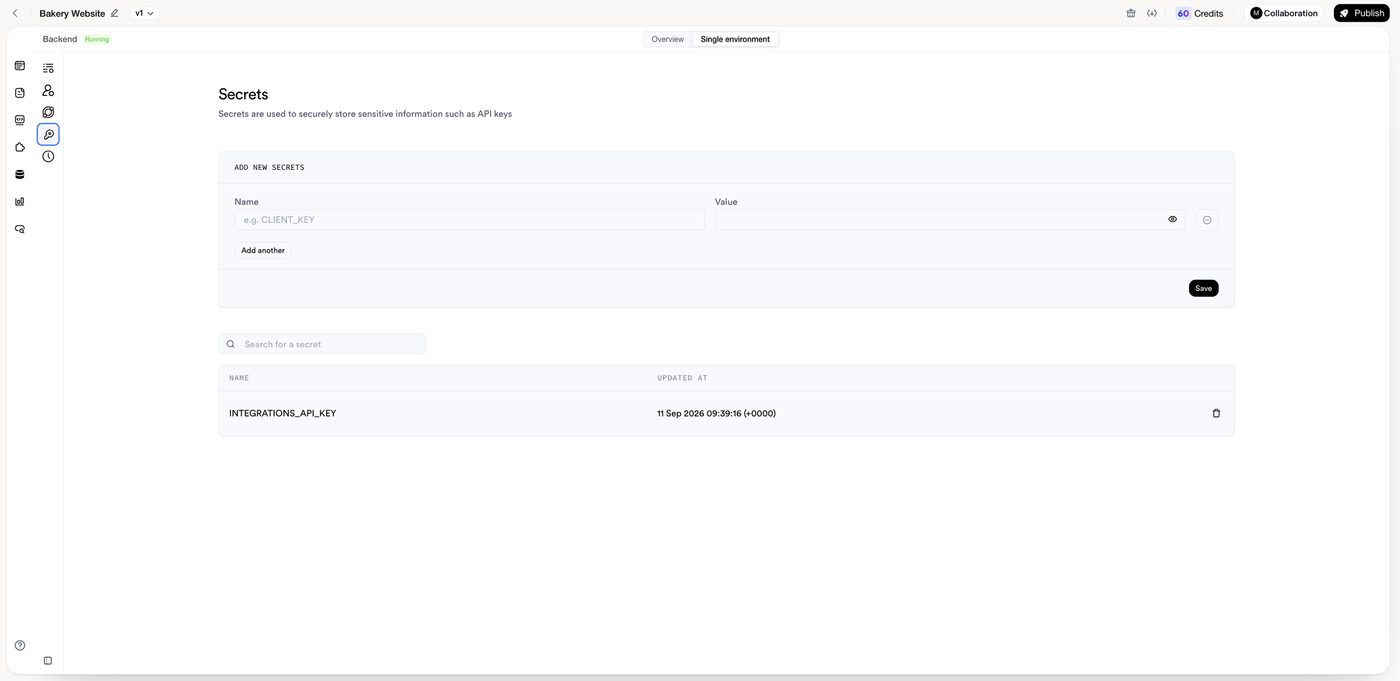
之後可以用搜尋框找到某個 secret。你還會看到一個由 MeDo 建立的 INTEGRATIONS_API_KEY 項目;請保留它 —— 技能(Skill)和整合都依賴它。
Secret 儲存後,在對話中告訴 MeDo:「用 RESEND_API_KEY secret 發送確認電郵。」MeDo 編寫的函式會在執行時按名稱讀取該值;金鑰本身絕不會出現在程式碼中。
更新或輪換 secret
打開同一個面板,更改值並儲存。然後請 MeDo 重新部署使用它的函式,或在對話中對該函式做任何更改 —— 已部署的函式會一直使用啟動時的值,直到重新部署。如果金鑰可能已洩漏,請先在服務提供者那裡生成新的金鑰,再更新 secret。
哪些應該放在這裡
- 第三方 API 金鑰和權杖(支付服務、電郵、地圖、AI 服務)。
- 函式所連接的外部系統的密碼或憑證。
哪些不應該
- 本來就是公開的值 —— 在瀏覽器中使用的 publishable key、公開的地圖樣式 ID —— 應放在前端,而不是 Secrets。
- 絕不要把 secret 貼到頁面、你發佈的提示詞或應用程式內容中。如果你已經這樣做了,請輪換金鑰。