
App Secrets
API キーなどの非公開の値をアプリのバックエンドの Secrets パネルに保存し、訪問者に公開せずにサーバー側の関数から使えるようにします。
シークレットとは、API キー、トークン、パスワードなど、アプリのサーバー側コードには必要でも、訪問者には決して見せてはいけない非公開の値です。シークレットはバックエンドに保存され、Backend Functions からしか読み取れません。ページ内のどこからもアクセスできません。
シークレットを追加する
- エディターでアプリを開き、左のレールにある Backend(バックエンド) アイコンをクリックします。
- 環境タブに切り替え、Secrets を選びます。
- Add new secrets(新しいシークレットを追加) の下で、Name(名前)(例:
RESEND_API_KEY)とその Value(値) を入力します。さらに追加するには Add another(もう 1 つ追加) をクリックし、最後に Save(保存) をクリックします。
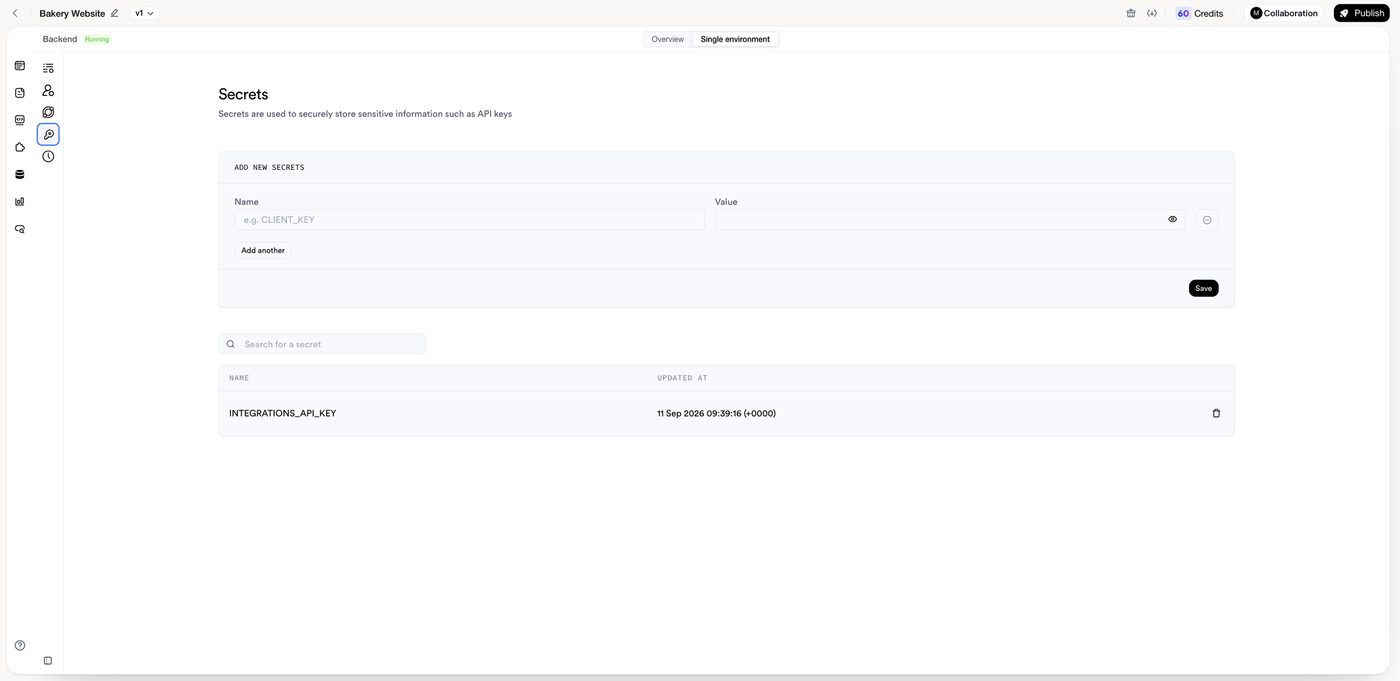
後でシークレットを探すには検索ボックスを使います。MeDo が作成した INTEGRATIONS_API_KEY という項目も表示されますが、そのまま残してください。スキル(Skill)や連携がこれに依存しています。
シークレットを保存したら、チャットで MeDo に伝えます。「RESEND_API_KEY シークレットを使って確認メールを送って。」MeDo は実行時に名前でその値を読み取るように関数を書くので、キー自体がコードに現れることはありません。
シークレットを更新・ローテーションする
同じパネルを開き、値を変更して保存します。その後、そのシークレットを使う関数の再デプロイを MeDo に依頼するか、チャットでその関数に何か変更を加えてください。デプロイ済みの関数は、再デプロイされるまで開始時の値を使い続けます。キーが漏えいした可能性がある場合は、先にプロバイダー側で新しいキーを生成し、その後シークレットを更新してください。
ここに置くべきもの
- サードパーティの API キーとトークン(決済プロバイダー、メール、地図、AI サービス)。
- 関数が通信する外部システムのパスワードや認証情報。
ここに置くべきでないもの
- 公開が前提の値。ブラウザーで使う publishable key や、公開されている地図スタイル ID などはフロントエンドに置き、Secrets には入れません。
- シークレットをページ、公開するプロンプト、アプリのコンテンツに貼り付けてはいけません。すでに貼り付けてしまった場合は、キーをローテーションしてください。