
App Secrets
Stockez les clés API et d'autres valeurs privées dans le panneau Secrets du backend de votre application, afin que les fonctions côté serveur puissent les utiliser sans les exposer aux visiteurs.
Un secret est une valeur privée — une clé API, un token, un mot de passe — dont le code côté serveur de votre application a besoin, mais que les visiteurs ne doivent jamais voir. Les secrets vivent dans le backend et ne sont lisibles que par vos Backend Functions ; rien dans les pages ne peut y accéder.
Ajouter un secret
- Ouvrez l'application dans l'éditeur et cliquez sur l'icône Backend dans le rail de gauche.
- Passez à l'onglet d'environnement et choisissez Secrets.
- Sous Add new secrets (Ajouter de nouveaux secrets), saisissez un Name (Nom, par exemple
RESEND_API_KEY) et sa Value (Valeur). Cliquez sur Add another pour en ajouter d'autres, puis Save.
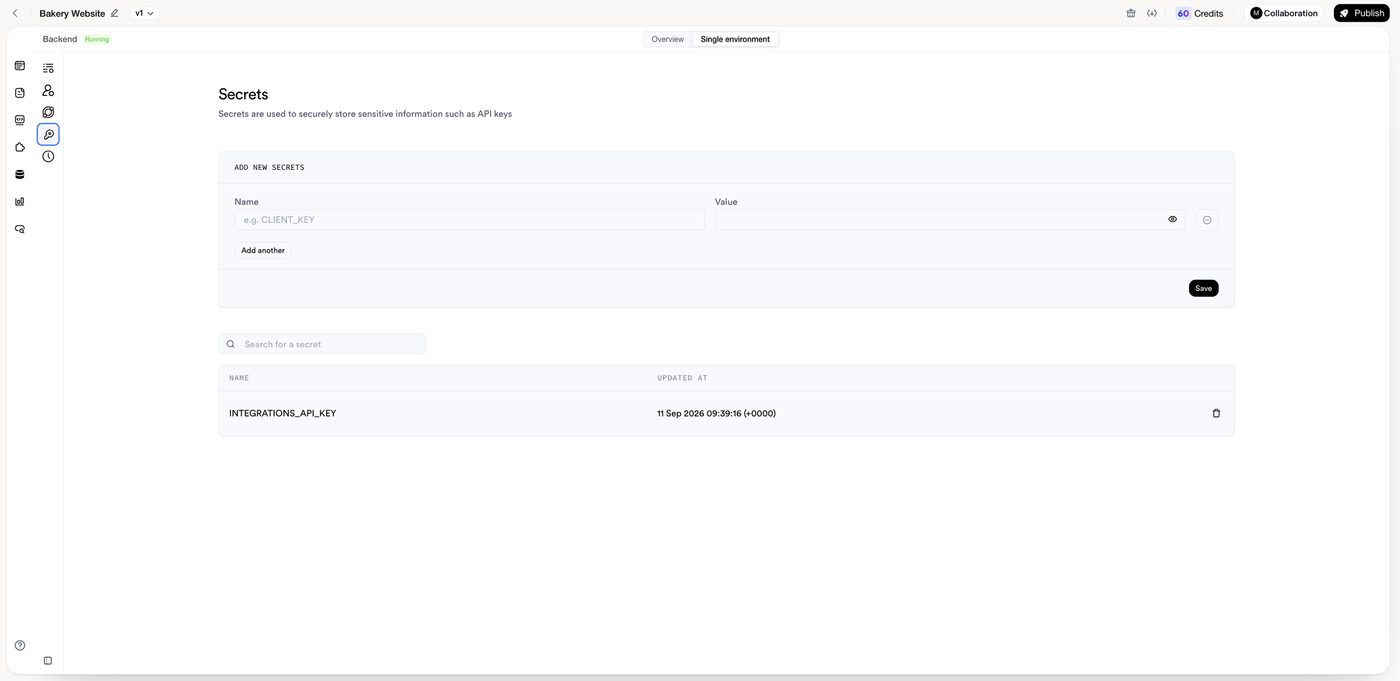
Utilisez la zone de recherche pour retrouver un secret plus tard. Vous verrez aussi une entrée INTEGRATIONS_API_KEY créée par MeDo ; laissez-la en place — les Skills et les intégrations en dépendent.
Une fois le secret enregistré, dites-le à MeDo dans la conversation : « Utilise le secret RESEND_API_KEY pour envoyer l'e-mail de confirmation. » MeDo écrit la fonction pour qu'elle lise la valeur par son nom à l'exécution ; la clé elle-même n'apparaît jamais dans le code.
Mettre à jour ou renouveler un secret
Ouvrez le même panneau, changez la valeur, et enregistrez. Demandez ensuite à MeDo de redéployer la fonction qui l'utilise, ou apportez n'importe quel changement à cette fonction dans le chat — une fonction déployée conserve la valeur avec laquelle elle a démarré jusqu'à ce qu'elle soit redéployée. Si une clé a pu fuiter, générez-en une nouvelle auprès du fournisseur d'abord, puis mettez à jour le secret.
Ce qui appartient ici
- Clés API et tokens de tiers (prestataires de paiement, e-mail, cartes, services d'IA).
- Mots de passe ou identifiants des systèmes externes auxquels vos fonctions parlent.
Ce qui n'y appartient pas
- Les valeurs destinées à être publiques — une clé publishable utilisée dans le navigateur, un identifiant public de style de carte — appartiennent au frontend, pas à Secrets.
- Ne collez jamais un secret dans une page, un prompt que vous publiez, ou le contenu de l'application. Si vous l'avez déjà fait, renouvelez la clé.